Rapport CTI
L’utilisation de l’IA par les acteurs de la menace
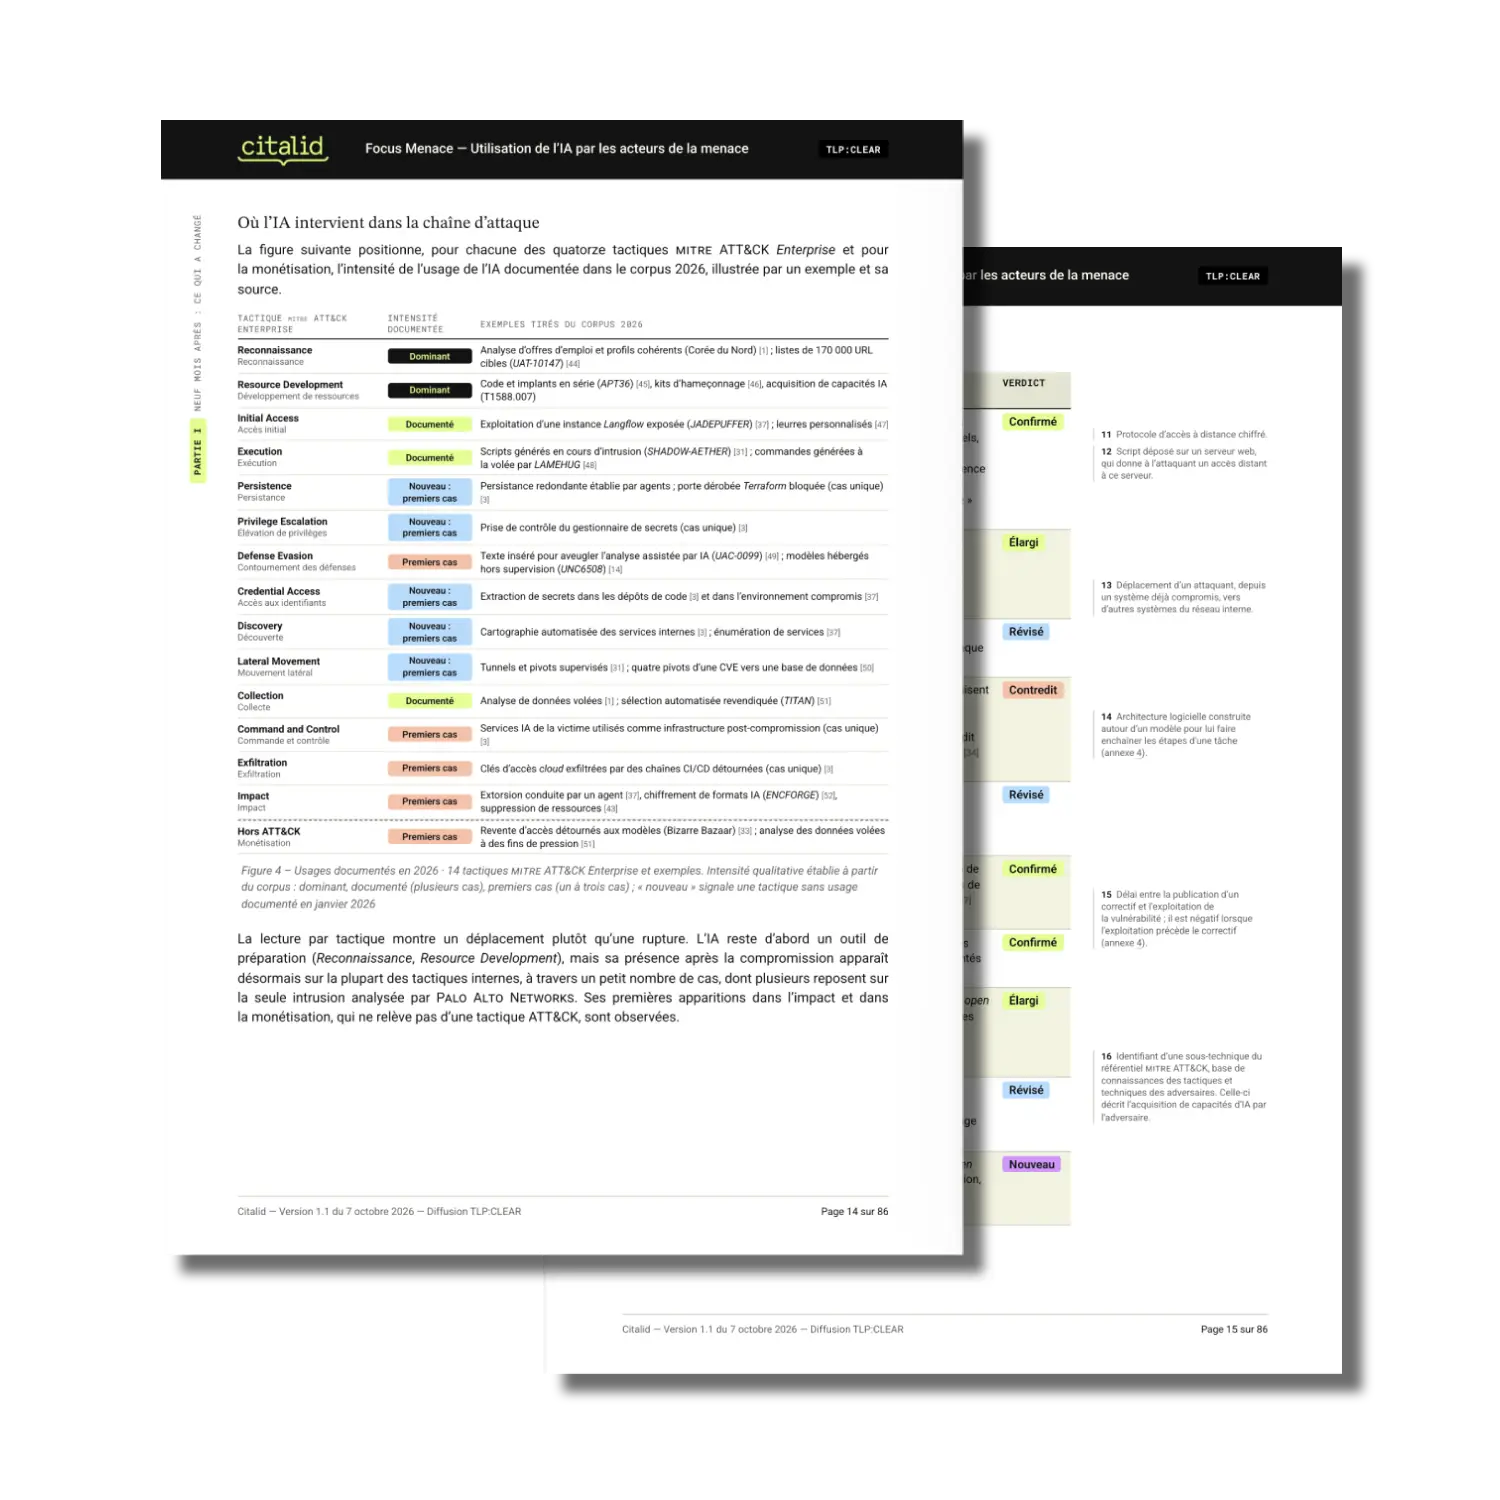
Neuf mois après notre édition de janvier 2026, l’IA démultiplie toujours les capacités des attaquants sans changer leurs objectifs. Ce qui a changé se mesure désormais en temps : l’exploitation précède le correctif d’une semaine, et des agents peuvent mener une intrusion en moins de dix heures.
Cette mise à jour confronte les jugements de janvier aux faits et montre quels paramètres de l’analyse de risque l’IA modifie réellement.
Ils nous font confiance


À qui s’adresse ce rapport
Ce rapport s’adresse à quatre publics :
01
Les délais d’exploitation et de réponse à intégrer dans la feuille de route sécurité, avec les indicateurs pour les suivre.
02
Une lecture cotée de ce qui est observé, évalué ou prospectif, et de la façon dont NIS2, DORA, le RGPD et l’AI Act s’appliquent aux incidents causés par un agent.
03
Une lecture factuelle de la menace IA, à intégrer dans la cartographie des risques existante plutôt qu’à traiter comme un sujet à part.
04
Des règles concrètes pour gouverner les agents comme des identités à privilèges et intégrer les journaux IA à la supervision de sécurité.
Le rapport s’appuie sur plus de 180 sources ouvertes, arrêtées au 30 septembre 2026. Chaque jugement est coté selon les échelles de probabilité et de confiance recommandées par le FIRST.
Ce qui a changé depuis janvier 2026
Espionnage, fraude, extorsion et influence restent les finalités. Ce qui évolue, c’est la façon dont les opérations sont conduites et ce qu’elles visent. Cette édition met en évidence quatre évolutions :
01
01 · Exécution agentique
Des agents enchaînent désormais des séquences entières d’intrusion, sans validation humaine entre les étapes.
02
02 · Fenêtre d’exploitation
L’exploitation précède désormais le correctif d’une semaine en moyenne.
03
03 · L’IA comme cible
Modèles, clés d’API et assistants connectés sont devenus des actifs que les attaquants volent, revendent et chiffrent.
04
04 · Maturité défensive
L’écart documenté est organisationnel, et non un avantage structurel de l’attaquant.
Exécution agentique
Moins de supervision, moins de temps
< 10 h
Durée d’une intrusion menée par des agents, contre environ deux semaines estimées pour des opérateurs humains (Palo Alto Networks, cas unique)
−7 jours
Écart moyen entre l’exploitation et la publication du correctif en 2025, contre −1 jour en 2024 (Google, cité par Mandiant)
88 %
Part des exploitations de vulnérabilités dotées d’une preuve de concept publique survenant sous 48 heures (CrowdStrike)
Vulnérabilités
Le correctif n’arrive plus en premier
Surface d’exposition
Vos systèmes IA sont devenus une cible
Quantification
Pas de coefficient IA dans le modèle de risque
Six questions sur le rapport « Utilisation de l’IA par les acteurs de la menace »
Des séquences autonomes sont documentées, et des incidents en environnement d’évaluation ont montré que c’était techniquement faisable contre de vraies organisations. Aucun acteur de la menace n’a cependant été observé en train de déployer une chaîne autonome complète contre des cibles réelles dans la télémétrie des éditeurs. Cette télémétrie ne couvre pas les modèles hébergés en propre.
Pas au vu des données disponibles. La hausse de 89 % des attaques menées par des adversaires dotés d’IA, souvent citée, mesure des acteurs outillés, pas un effet causal. L’inflexion que le corpus documente, c’est la compression du temps.
En quelques jours, et avant le correctif. L’exploitation précède le correctif de sept jours en moyenne, et 88 % des exploitations de vulnérabilités dotées d’une preuve de concept publique surviennent sous 48 heures.
Comme un collaborateur à privilèges. Un agent doté de droits d’écriture doit avoir sa propre identité, un responsable nommé, des droits limités au strict nécessaire, une journalisation et un arrêt immédiat. Dans un panel Wavestone d’une trentaine de grandes organisations, environ 15 % appliquent l’IAM à leurs systèmes IA, et moins d’une sur dix transmet au SOC les journaux des usages IA critiques.
Ce n’est pas établi. Leurs capacités de découverte et d’exploitation de vulnérabilités ont été démontrées en évaluation, mais aucun usage offensif par un acteur de la menace n’est documenté. L’effet observé chez les attaquants passe par l’outillage et les modèles accessibles au public.
Pas de manière uniforme. À ce stade, Citalid n’ajuste qu’un paramètre, la susceptibilité des actifs exposés. Les autres effets sont traités comme des trajectoires à éprouver par stress test, pas comme des certitudes à intégrer au chiffrage.
Commencez maintenant
Ce que vous lisez ici, la plateforme Citalid le quantifie
Consultez dès maintenant notre rapport
86 pages qui confrontent neuf mois d’incidents aux jugements de janvier 2026 : des agents qui enchaînent les intrusions, une fenêtre d’exploitation qui s’ouvre avant le correctif, des systèmes IA devenus des cibles, et ce que tout cela change pour l’analyse de risque.