Rapport CTI
Finance & Assurance : l'état de la menace cyber en 2026
Le secteur banque, finance et assurance concentre l'essentiel des flux financiers mondiaux, les données personnelles les plus sensibles et une dépendance croissante à un nombre restreint de prestataires partagés.
Cette édition 2026 documente un déplacement structurel de la menace : moins vers la compromission directe des systèmes que vers l'exploitation des identités, des tiers et des dispositifs que les institutions ne maîtrisent plus entièrement. Ce rapport apporte des éléments chiffrés sur la nature et le coût du risque cyber pour les banques et assureurs en 2025 et 2026, à l'échelle mondiale.
Ils nous font confiance


À qui s'adresse ce rapport
Ce rapport a été conçu pour les RSSI, risk managers et responsables conformité, pour les comités exécutifs qui arbitrent les investissements de sécurité, ainsi que pour les courtiers et souscripteurs en assurance cyber qui évaluent l'exposition de leurs clients.
01
Panorama de la menace et des techniques de contournement à intégrer dans la feuille de route sécurité.
02
Cartographie des scénarios de risque et de leur matérialisation financière documentée.
03
Repères chiffrés pour arbitrer les investissements de sécurité et les priorités de gouvernance.
04
Éléments d'appréciation de l'exposition sectorielle pour la tarification et le conseil aux clients.
Le rapport s'appuie sur une base annuelle et mondiale d'incidents documentés.
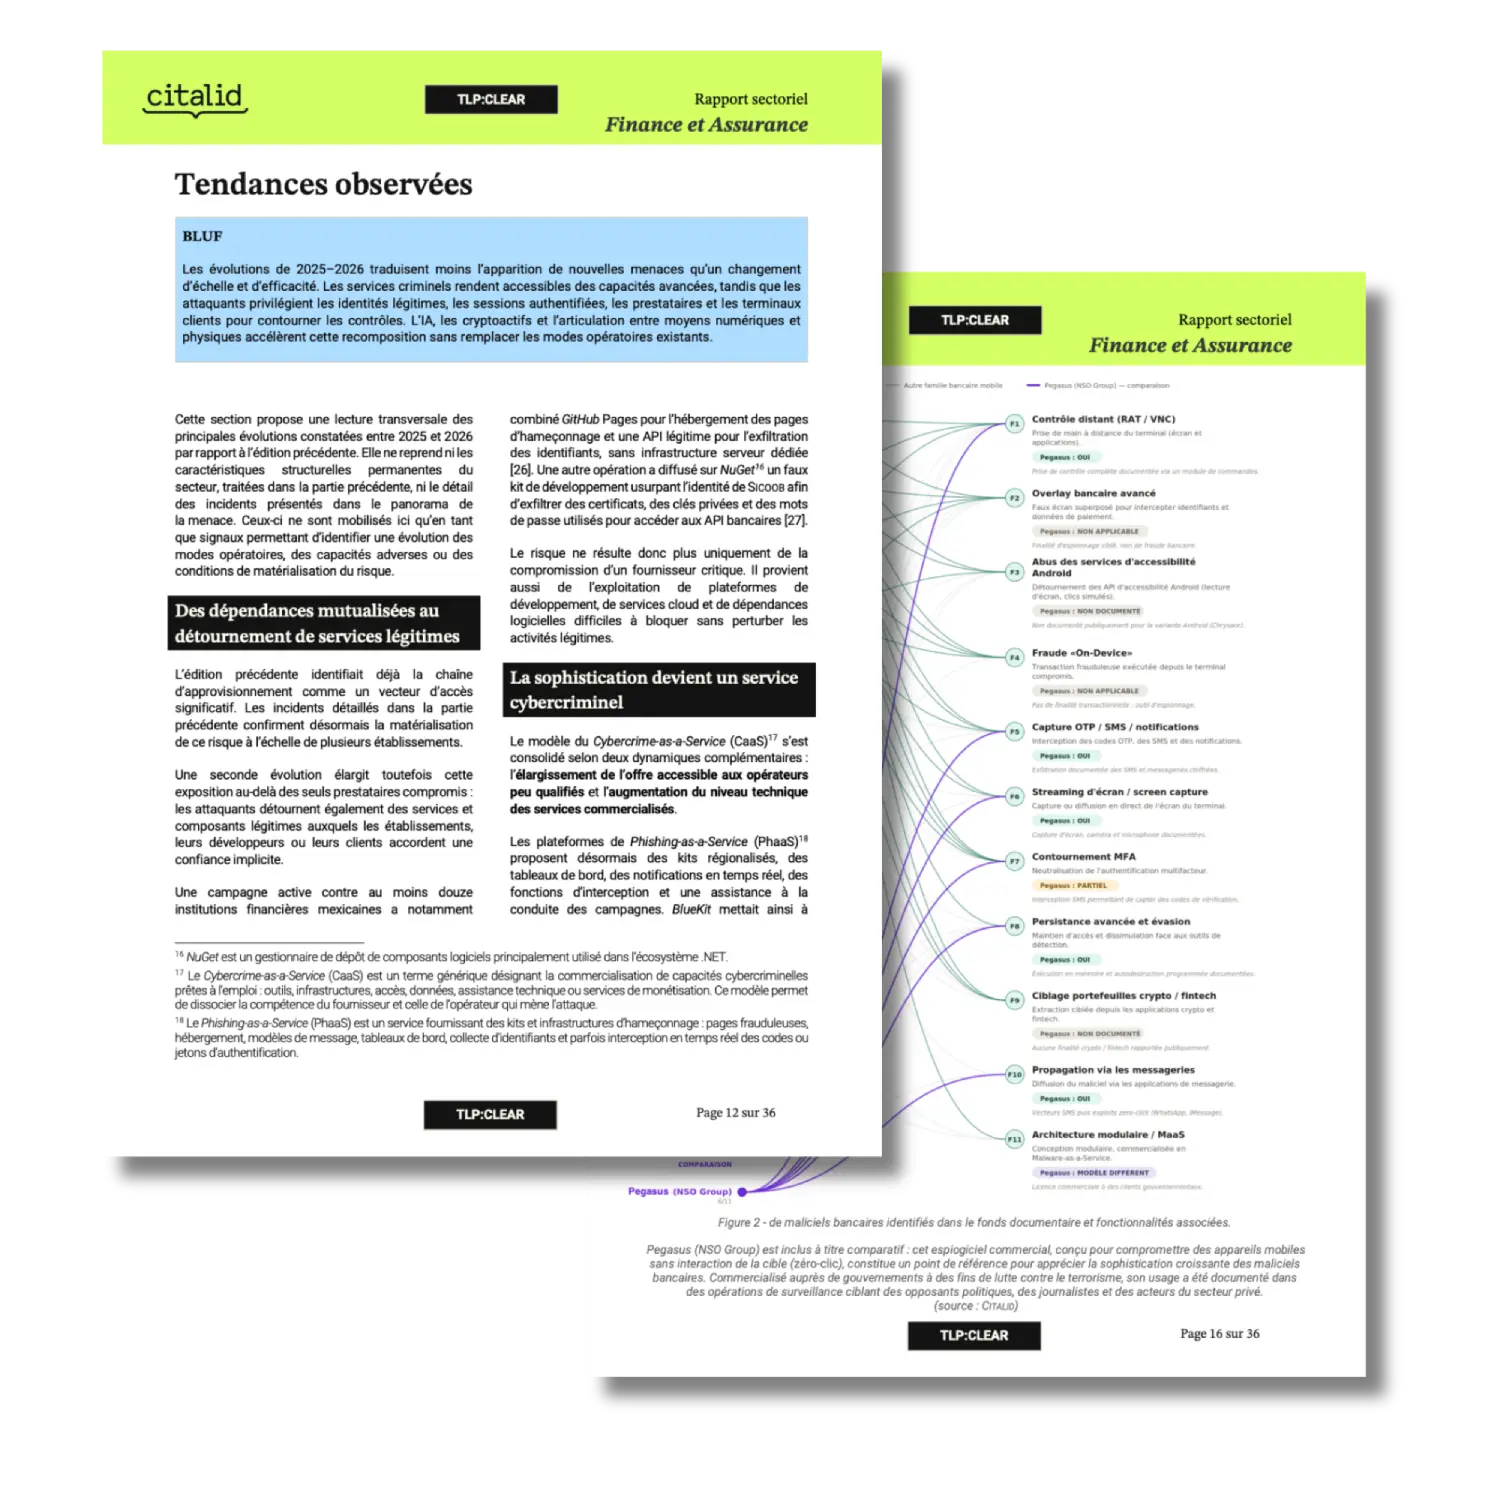
Les tendances de la menace 2025‑2026
Notre équipe CTI a analysé la manière dont cette exposition s’est concrètement matérialisée pour les banques et les assureurs. Exfiltration de données, fraude, espionnage, extorsion, sabotage : le rapport couvre huit familles de scénarios et l’ensemble des profils d’acteurs, du cybercriminel organisé à l’opérateur étatique. Cette édition met en évidence quatre tendances qui structurent ces scénarios :
01
Prestataires & chaîne de valeur
Des prestataires partagés dont la compromission étend l'impact bien au-delà de l'entité initialement touchée.
02
Intelligence artificielle
Une IA offensive qui bascule progressivement de l'assistance à l'exécution directe d'opérations.
03
Fraude mobile
Une fraude mobile qui gagne l'Europe de l'Ouest à mesure que les outils se commercialisent et se professionnalisent.
04
Authentification
Des mécanismes de MFA mis à l'épreuve par des techniques de contournement de plus en plus convergentes.
Prestataires & chaîne de valeur
Le changement d'échelle, mesuré incident par incident
Banques américaines exposées via Marquis Software Solutions
Détournés via C&M Software sur l'écosystème PIX au Brésil
Prestataires compromis, quatre schémas de propagation distincts
Intelligence Artificielle
L'IA offensive à deux niveaux de maturité
Identité & Authentification
La MFA à l'épreuve de nouvelles techniques de contournement
Fraude mobile
Une commercialisation qui professionnalise la menace
Six questions sur le rapport "État de la menace cyber dans le secteur Finance & Assurance"
DORA traite désormais la dépendance à un tiers comme une composante distincte du risque opérationnel. La récurrence de ce scénario sur les 12 à 18 prochains mois est cotée très probable.
Quatre techniques distinctes convergent vers la même cible, une session authentifiée. Facteurs d'authentification résistants au phishing, détection comportementale et vérification indépendante des transactions sensibles : ces trois couches doivent entourer la MFA pour qu'elle soit performante.
Volume de données sensibles, dépendance aux prestataires pour la gestion client, centres d'appels devenus point d'administration de l'identité : trois traits structurels du métier de l'assurance placent la vérification d'identité sous une pression que la banque ne connaît pas de la même manière.
Lorsque la transaction frauduleuse est exécutée directement depuis l'appareil compromis du client, l'adresse IP, le terminal et le contexte de session restent cohérents avec son profil habituel : les contrôles fondés sur la localisation ou la reconnaissance d'appareil ne détectent rien d'anormal. Une famille, Herodotus, va plus loin en reproduisant le rythme d'une interaction humaine réelle, précisément pour mettre en défaut la détection comportementale.
Deux voies d'accès, l'une et l'autre bâties sur des relations professionnelles ordinaires, et une question de conformité qui ne relève pas de l'équipe sécurité.
La génération de leurres et l'adaptation de code par IA sont déjà une pratique courante, documentée sur de nombreuses campagnes. La conduite autonome d'une intrusion complète, elle, ne repose à ce jour que sur un seul cas documenté, dans des conditions d'évaluation qui limitent ce qu'on peut en tirer.
Démarrez maintenant
Ce que vous lisez ici, la plateforme Citalid le quantifie
Consultez dès maintenant notre rapport
35 pages qui retracent comment le risque est sorti des systèmes que les banques et les assureurs contrôlent directement, des compromissions de prestataires à l'abus d'identité, jusqu'à un paysage de la menace redessiné par l'IA.
Télécharger le rapport